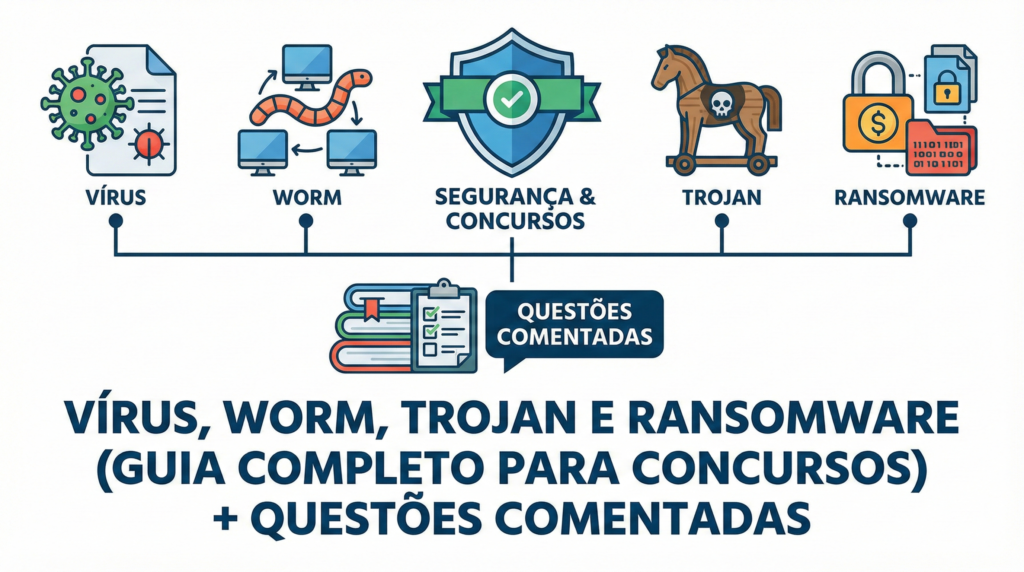
Esses quatro termos são campeões de cobrança em concursos porque as bancas adoram misturar definições e trocar características (principalmente vírus × worm e trojan × ransomware). Nesta aula/artigo, você vai aprender o conceito “de prova”, exemplos típicos e as pegadinhas mais recorrentes.
1) Conceitos essenciais: malware, ameaça e vetor
- Malware: software malicioso que executa ações indevidas (danificar, espionar, extorquir, dar acesso remoto etc.).
- Vetor de infecção: o “caminho” pelo qual o malware chega (anexo de e-mail, site comprometido, pendrive, exploração de vulnerabilidade, download de crack etc.).
- Propagação: como o malware se espalha (automaticamente pela rede, por replicação em arquivos, por ação do usuário).
Pegadinha: concurso costuma perguntar “qual se propaga sozinho?”, “qual depende de hospedeiro?”, “qual é disfarçado?”, “qual cifra arquivos?”.
2) Vírus
2.1 Definição (padrão concurso)
Vírus é um malware que, em geral:
- infecta arquivos/programas (precisa de um “hospedeiro”);
- depende da execução do arquivo infectado para ativar o código;
- pode replicar-se ao infectar outros arquivos/sistemas.
2.2 Características frequentemente cobradas
- Hospedeiro (arquivo executável, documento com macro, script etc.).
- Ação do usuário costuma ser necessária em muitos cenários (executar/abrir).
2.3 Pegadinhas comuns
- “Vírus se espalha automaticamente sem ação humana pela rede” → isso descreve mais worm (verme).
- “Vírus não precisa de arquivo hospedeiro” → em geral, falso no conceito clássico.
3) Worm (verme)
3.1 Definição (padrão concurso)
Worm é um malware caracterizado pela autopropagação, frequentemente:
- explorando vulnerabilidades em serviços de rede;
- espalhando-se de forma mais automática, com pouca ou nenhuma intervenção do usuário.
3.2 Características cobradas
- Propagação por rede é a marca mais lembrada.
- Pode causar consumo de banda/recursos por replicação massiva.
3.3 Pegadinhas comuns
- “Worm precisa anexar-se a um arquivo hospedeiro” → isso é mais associado a vírus.
- “Worm é necessariamente um trojan” → não; categorias são diferentes.
4) Trojan (Cavalo de Troia)
4.1 Definição (padrão concurso)
Trojan é um malware que se disfarça de legítimo para induzir a execução/instalação.
O foco do trojan é a camuflagem/engano, não a autopropagação.
4.2 O que ele faz (funções típicas)
- abrir “porta” para acesso remoto (RAT/backdoor),
- roubar credenciais,
- baixar/instalar outros malwares (dropper/downloader),
- alterar configurações.
4.3 Pegadinhas comuns
- “Trojan se replica automaticamente como worm” → não necessariamente (trojan não é definido por autopropagação).
- “Trojan é o malware que criptografa arquivos e exige pagamento” → isso descreve ransomware (embora trojans possam instalar ransomware).
5) Ransomware
5.1 Definição (padrão concurso)
Ransomware é um malware de extorsão que:
- criptografa arquivos e/ou bloqueia o sistema,
- exige pagamento (resgate) para (supostamente) restaurar acesso.
Muitas questões modernas também citam dupla extorsão:
- além de criptografar, o atacante exfiltra dados e ameaça vazá-los.
5.2 O que cai em prova (mitigações “clássicas”)
- Backups testados e preferencialmente offline/imutáveis.
- Atualizações (patching), antivírus/EDR, menor privilégio, segmentação.
- Treinamento contra phishing (vetor muito comum).
5.3 Pegadinhas comuns
- “Pagar o resgate garante recuperação” → falso.
- “Ransomware é sinônimo de vírus” → falso (é uma categoria com objetivo específico).
6) Comparativo direto (para memorizar em 30 segundos)
| Tipo | Marca principal | Propaga sozinho? | Precisa de “disfarce”? | Objetivo típico |
|---|---|---|---|---|
| Vírus | infecta arquivo/hospedeiro | não (em geral) | não | replicar via arquivos; dano variado |
| Worm | autopropagação, muito via rede | sim (frequentemente) | não | espalhar rápido, explorar rede |
| Trojan | disfarçado de legítimo | não (em regra) | sim | abrir acesso, roubar, instalar outros |
| Ransomware | extorsão por criptografia/bloqueio | pode usar rede, mas não é a “definição” | pode ter vetor por engano | criptografar + exigir resgate |
Frase de prova: worm = autopropaga, vírus = infecta arquivo, trojan = disfarce, ransomware = resgate.
7) Pegadinhas que mais derrubam candidatos
- Trojan x Ransomware: trojan = “disfarce”; ransomware = “resgate/criptografia”.
- Vírus x Worm: vírus precisa de hospedeiro; worm é autopropagação (geralmente via rede).
- Absolutos: “sempre”, “necessariamente”, “exclusivamente”.
- Ex.: “POP/IMAP” não é aqui, mas o mesmo padrão vale: quando a banca usa “necessariamente”, desconfie.
Questões autorais (com gabarito e comentários)
A) Certo/Errado (estilo CEBRASPE)
Q1. Vírus são programas maliciosos que, em geral, necessitam infectar um arquivo hospedeiro e ser executados para que seu código seja ativado.
Q2. Worms caracterizam-se por autopropagação, frequentemente por rede, explorando vulnerabilidades, sem depender de anexação a um arquivo hospedeiro.
Q3. Trojans são definidos por criptografarem arquivos da vítima e exigirem pagamento para restauração do acesso.
Q4. Ransomware é um tipo de malware associado à extorsão, pois busca impedir o acesso aos dados, usualmente por criptografia, e exigir resgate.
Q5. O fato de um malware se disfarçar como aplicativo legítimo é característica típica de worm, cuja finalidade principal é enganar o usuário.
Gabarito (C/E)
- Q1: Certo
- Q2: Certo
- Q3: Errado
- Q4: Certo
- Q5: Errado
Comentários (pontos-chave/pegadinha)
- Q1 (C): Conceito clássico de vírus: hospedeiro + execução.
- Q2 (C): Worm é lembrado pela autopropagação (rede) e por não ser definido por “infectar arquivo”.
- Q3 (E): Criptografar e exigir resgate é ransomware, não definição de trojan. Pegadinha: trocar rótulos.
- Q4 (C): Ransomware = extorsão por criptografia/bloqueio.
- Q5 (E): Disfarce para enganar é típico de trojan, não worm.
B) Múltipla escolha (A–E)
Q6. Um malware explora automaticamente uma vulnerabilidade em um serviço de rede e se replica para outros computadores sem ação do usuário. Esse comportamento é mais característico de:
A) Vírus
B) Worm
C) Trojan
D) Spyware
E) Adware
Q7. Assinale a alternativa que melhor descreve um trojan:
A) Malware que se propaga anexando-se a arquivos executáveis, dependendo da execução do hospedeiro
B) Malware cuja característica principal é a autopropagação em rede
C) Programa malicioso que se apresenta como legítimo para induzir o usuário à instalação/execução, podendo abrir acesso indevido ou instalar outros malwares
D) Código malicioso voltado exclusivamente à criptografia de tráfego de rede
E) Mecanismo de backup que bloqueia arquivos para reduzir consumo de disco
Q8. Uma medida especialmente eficaz para reduzir impacto de ransomware (considerando cenários de criptografia de arquivos) é:
A) Utilizar apenas redes WLAN em vez de LAN
B) Manter backups testados e, preferencialmente, offline/imutáveis
C) Desabilitar o uso de senhas e adotar autenticação por e-mail
D) Evitar qualquer atualização do sistema para não “quebrar compatibilidade”
E) Substituir firewall por proxy, pois proxy impede criptografia de arquivos
Gabarito (A–E)
- Q6: B
- Q7: C
- Q8: B
Comentários (por que a correta é a melhor)
- Q6 (B): Autopropagação automática por rede → worm.
- Q7 (C): Trojan é definido pelo disfarce/engenharia social; pode abrir backdoor ou baixar outros malwares.
- Q8 (B): Backup offline/imutável é uma das defesas mais citadas contra ransomware, pois permite recuperar sem pagar resgate.
Checklist final (revisão rápida)
- Vírus: arquivo hospedeiro + execução.
- Worm: autopropagação (muito em rede).
- Trojan: disfarçado de legítimo; abre porta/rouba/instala outros.
- Ransomware: criptografa/bloqueia + exige resgate; backup offline/imutável é chave.